Gobernanza práctica de IA para empresas LATAM: de prohibición a ventaja competitiva
Introduccion
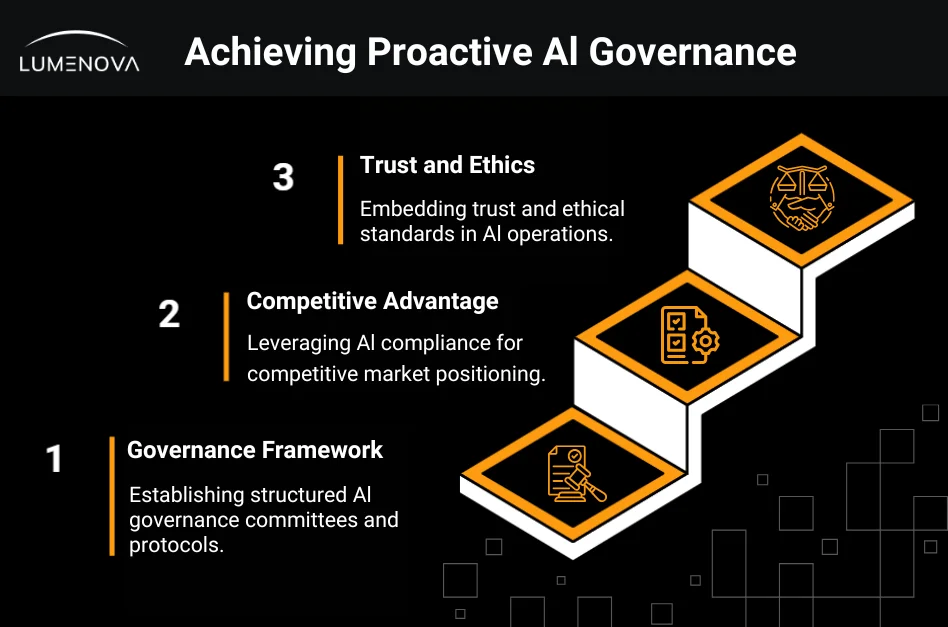
Tras las oleadas regulatorias y las decisiones internas de prohibición de herramientas de IA generativa, muchas organizaciones en LATAM están en una encrucijada: limitar el uso por miedo al riesgo o adoptar un enfoque estructurado que convierta la gobernanza en ventaja competitiva. Este artículo propone un marco pragmático —procesos, métricas y un checklist accionable— para que directores y responsables de transformación digital permitan innovación segura y orientada al negocio.
1. Principios para una gobernanza práctica y escalable
Antes de diseñar políticas, acuerde principios claros:
- Riesgo proporcional: mayor control donde hay datos sensibles o impacto regulatorio.
- Velocidad controlada: permitir experimentación en entornos sandbox supervisados.
- Responsabilidad compartida: políticas combinadas entre TI, legal y unidades de negocio.
- Medición continua: decisiones basadas en métricas de riesgo y ROI.
Estos principios ayudan a salir del binomio “prohibir” o “liberalizar” y a crear reglas aplicables por casos de uso.
2. Marco operativo: pasos para pasar de política a ejecución
-
Inventario y clasificación de casos de uso
- Detecte proyectos actuales y potenciales (chatbots, generación de contratos, analítica de voz).
- Clasifique por sensibilidad de datos y impacto en personas.
-
Evaluación de riesgo rápida (20–40% del esfuerzo inicial)
- Datos: ¿contiene PII, secretos comerciales, información regulada?
- Modelo: ¿es open-source, proveedor cloud, o híbrido?
- Impacto: ¿puede causar daño reputacional, legal o financiero?
-
Definición de controles por categoría
- Bajo riesgo: acceso con autenticación y registro de uso.
- Riesgo medio: red-team, prompt-logging, validación humana.
- Alto riesgo: prohibición o uso solo en entornos aislados con procesamiento on-premise.
-
Implementación técnica
- Gateways de API con políticas de enmascaramiento de datos.
- Sandboxes para pruebas de modelos y pipelines de ML.
- Registro y trazabilidad de prompts, inputs y outputs para auditoría.
-
Operación y mejora continua
- Monitoreo automático de métricas y revisiones trimestrales.
- Plan de actualización de controles según cambios regulatorios o incidentes.
3. Métricas concretas para riesgo y ROI
Métricas de riesgo
- Tasa de exposición de PII: % de solicitudes que contienen datos sensibles.
- Tasa de “hallucination”: % de respuestas detectadas como incorrectas en muestreo.
- Tiempo medio de detección de incidente (MTTD).
Métricas de negocio / ROI
- Aceleración de go-to-market: reducción en días del ciclo de lanzamiento.
- Productividad: % de tiempo liberado por automatización (soporte, análisis).
- Coste por transacción IA vs. ahorro asociado (horas hombre * costo/hora).
Cómo combinarlas: defina umbrales que obliguen a controles adicionales. Ejemplo: si hallucination > 3% en un sistema de asesoría financiera, bloquear despliegue hasta mitigación.
4. Casos prácticos en LATAM
-
Soporte al cliente (retail regional)
- Implementación: chatbot con clasificación inicial + derivación humana.
- Control clave: logging de conversaciones, enmascaramiento de PII y muestreo humano del 5%.
- Resultado esperado: reducción de SLA en 40% y mejora en CSAT.
-
Resumen de contratos legales (firma mediana)
- Implementación: modelo fine-tuned en documentos no confidenciales y ejecución en entorno aislado.
- Control clave: validación obligatoria por abogado y registro de cambios.
- Resultado: ciclo de revisión reducido de 10 a 3 días, con trazabilidad completa.
-
Marketing y generación de contenido
- Implementación: plantillas y controles de marca, revisión editorial humana.
- Control clave: políticas de verificación de hechos para claims regulados.
- Resultado: más lanzamientos de campaña con menor coste creativo.
Checklist accionable para directores y responsables de TI
- Inventario de casos de uso y clasificación por riesgo.
- Política de acceso y autenticación para APIs de IA.
- Mecanismos de enmascaramiento y tokenización de datos sensibles.
- Sandboxes con límites de consumo y logs centralizados.
- Procedimiento de red-team o pruebas adversariales para modelos críticos.
- Métricas definidas (hallucination, PII exposure, MTTD, ROI) y dashboards.
- Acuerdos con proveedores: SLAs, ubicación de datos y cláusulas de responsabilidad.
- Formación mínima para empleados que usen herramientas de IA.
- Plan de respuesta ante incidentes y comunicación interna/external.
Conclusion
La prohibición no es una estrategia sostenible para LATAM si la meta es competitividad. Adoptar una gobernanza práctica —basada en inventario, evaluación de riesgo, controles técnicos y métricas de negocio— permite acelerar iniciativas de IA con seguridad. Empiece con un piloto controlado, mida impacto y amplíe controles por prioridad de negocio. Si lideras transformación digital, toma hoy la decisión de convertir controles en palancas: define el inventario, establece métricas y lanza un sandbox en 30 días.
¿Quieres aplicar esto en tu negocio? Escríbeme y lo vemos juntos.
Hablemos de tu caso